

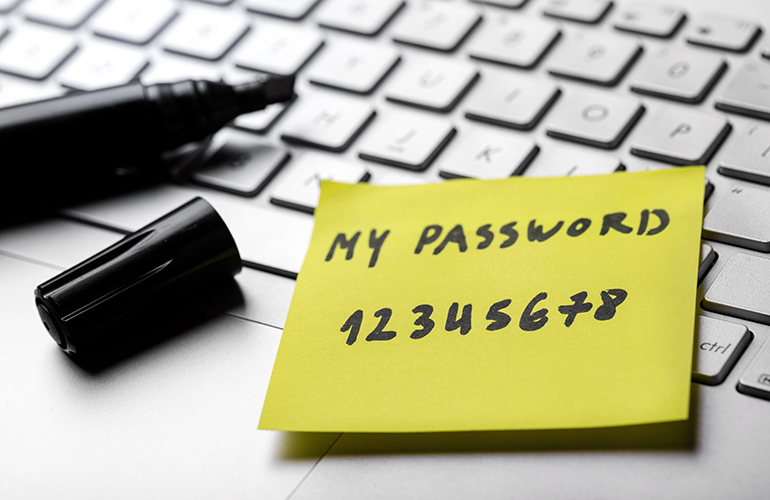
Jedno hasło, które od lat pojawia się w rankingach najpopularniejszych i najłatwiejszych do złamania zabezpieczeń, znalazło się w centrum jednego z najgłośniejszych cyberataków tej jesieni. Według doniesień z października 2026 roku właśnie tak proste hasło miało pomóc hakerowi uzyskać dostęp do systemu wykorzystywanego do przeszukiwania duńskiego rejestru ludności.
Chodzi o ciąg cyfr 123456. Skala incydentu jest ogromna. Nieuprawnione osoby miały pobrać informacje dotyczące około 8,8 miliona osób. Sprawa jest szczególnie niepokojąca, ponieważ nie chodziło o włamanie do prywatnego konta na portalu społecznościowym ani o kradzież kilku zdjęć. Według opublikowanych informacji haker miał wykorzystać dostęp należący do firmy informatycznej Pays ApS, która legalnie korzystała z państwowego rejestru CPR. W takim rejestrze znajdują się dane identyfikacyjne mieszkańców, w tym informacje o ich tożsamości i adresach. Przestępca miał wykorzystać konto firmy do wykonywania ogromnej liczby zapytań i pobierania informacji z systemu.
Według doniesień atakujący miał wykorzystać hasło powiązane z byłym pracownikiem firmy. Informacje opublikowane przez serwis Malwarebytes wskazują, że hasło pojawiło się wcześniej w większym wycieku danych. To istotna informacja, ponieważ haker nie musiał koniecznie samodzielnie odgadywać sześciu cyfr. Mógł skorzystać z informacji, które już wcześniej wyciekły do Internetu. Choć sprawa dotyczy Danii, rzutuje ewentualne konsekwencje na wszystkich, którzy korzystają z Internetu.
Dlaczego właśnie „123456” jest tak niebezpieczne? To jedno z pierwszych haseł, które sprawdza się podczas próby włamania. Przestępcy nie muszą zaczynać od skomplikowanych obliczeń ani od zgadywania przypadkowych znaków. Wykorzystują programy, które automatycznie testują popularne kombinacje, takie jak „123456”, „password”, „qwerty”, „admin”, „111111” czy „123456789”. Takie próby mogą być wykonywane na dużą skalę, bez udziału człowieka przy każdym kolejnym logowaniu.
Badania opublikowane w 2025 roku przez Comparitech, oparte na analizie ponad dwóch miliardów haseł znalezionych w ujawnionych zbiorach danych, wskazały „123456” jako najczęściej występujące hasło w analizowanej próbce. Pojawiło się ono około 7,6 miliona razy. W pierwszej dziesiątce znalazły się także inne proste ciągi cyfr, a także słowa „admin” i „password”. Nowszy raport Specops Software z 2026 roku, analizujący ponad sześć miliardów danych uwierzytelniających wykradzionych przez złośliwe oprogramowanie, również wymienił „123456” wśród najczęściej przechwytywanych haseł.
Najważniejsza wiadomość jest taka, że jeśli hasło do poczty elektronicznej, banku, sklepu internetowego, portalu społecznościowego albo innego ważnego konta brzmi „123456”, należy je natychmiast zmienić. To samo dotyczy haseł „12345678”, „123456789”, „password”, „qwerty” oraz ich prostych wariantów. Nie wystarczy dopisać na końcu jednej cyfry ani zamienić małej litery na wielką. Kombinacje takie jak „Password1!” mogą wyglądać na bardziej skomplikowane, ale podobne wzory są dobrze znane programom wykorzystywanym do łamania haseł.
Zmiana jest szczególnie pilna, gdy to samo hasło służy do logowania w kilku serwisach. W takim przypadku trzeba zmienić je wszędzie, zaczynając od poczty elektronicznej, konta bankowego i najważniejszych usług. Dlaczego poczta powinna znaleźć się na początku listy? Ponieważ dostęp do skrzynki e-mail często pozwala zresetować hasła do innych kont. Kto przejmie pocztę, może próbować przejąć również profile społecznościowe, zakupy internetowe, przechowywane dokumenty, a czasem także usługi związane z finansami. Jedno słabe hasło może więc uruchomić łańcuch kolejnych problemów.
Warto też zrozumieć, czym właściwie jest dobre hasło. Nie chodzi wyłącznie o to, żeby zawierało wielką literę, cyfrę i znak specjalny. Najważniejsze są jego długość, nieprzewidywalność i unikalność. Dobre hasło trudno odgadnąć, nie pojawia się w popularnych słownikach ani zestawieniach znanych kombinacji i nie jest używane w innym serwisie. W praktyce długie, losowe hasło jest zazwyczaj bezpieczniejsze niż krótkie, które tylko pozornie wygląda na skomplikowane.
Przykładowo hasło „Kotek123!” nie jest dobrym rozwiązaniem, mimo że zawiera wielką literę, cyfry i znak specjalny. Składa się ze znanego słowa i przewidywalnego zakończenia. Podobnie wygląda sytuacja z hasłem opartym na imieniu dziecka, dacie urodzenia, nazwie ulicy, ulubionej drużynie albo imieniu zwierzęcia. Takie informacje mogą być dostępne w mediach społecznościowych, na zdjęciach, w publicznych wpisach lub w innych miejscach w Internecie. Osoba próbująca przejąć konto może wykorzystać je do przygotowania bardziej ukierunkowanych prób.
Dobre hasło powinno mieć co najmniej 12–14 znaków, a w przypadku ważnych kont najlepiej celować w 16 znaków lub więcej. Nie jest to jednak magiczna granica gwarantująca bezpieczeństwo. Znaczenie ma również to, czy hasło jest przypadkowe i czy nie zostało wcześniej ujawnione. Długi ciąg złożony z przewidywalnego wzoru może być słaby, a krótka kombinacja, która wygląda nietypowo, nie musi być wystarczająco odporna na atak.
Adrian Pluta
E-mail: Ten adres pocztowy jest chroniony przed spamowaniem. Aby go zobaczyć, konieczne jest włączenie w przeglądarce obsługi JavaScript.